Terza puntata di un filo che parte da lontano. A febbraio abbiamo ripreso un vecchio post del 2022, Crollo della società civile: la normalità è un equilibrio fragilissimo e conviene avere un piano. A settembre, con Crollo della società civile 2.0 – AI, abbiamo aggiunto un nuovo scenario: un collasso “ibrido”, causato non da bombe o default ma da guasti a cascata nei sistemi automatizzati. Questa settimana la cronaca ci ha fatto vedere qualcosa di molto simile.
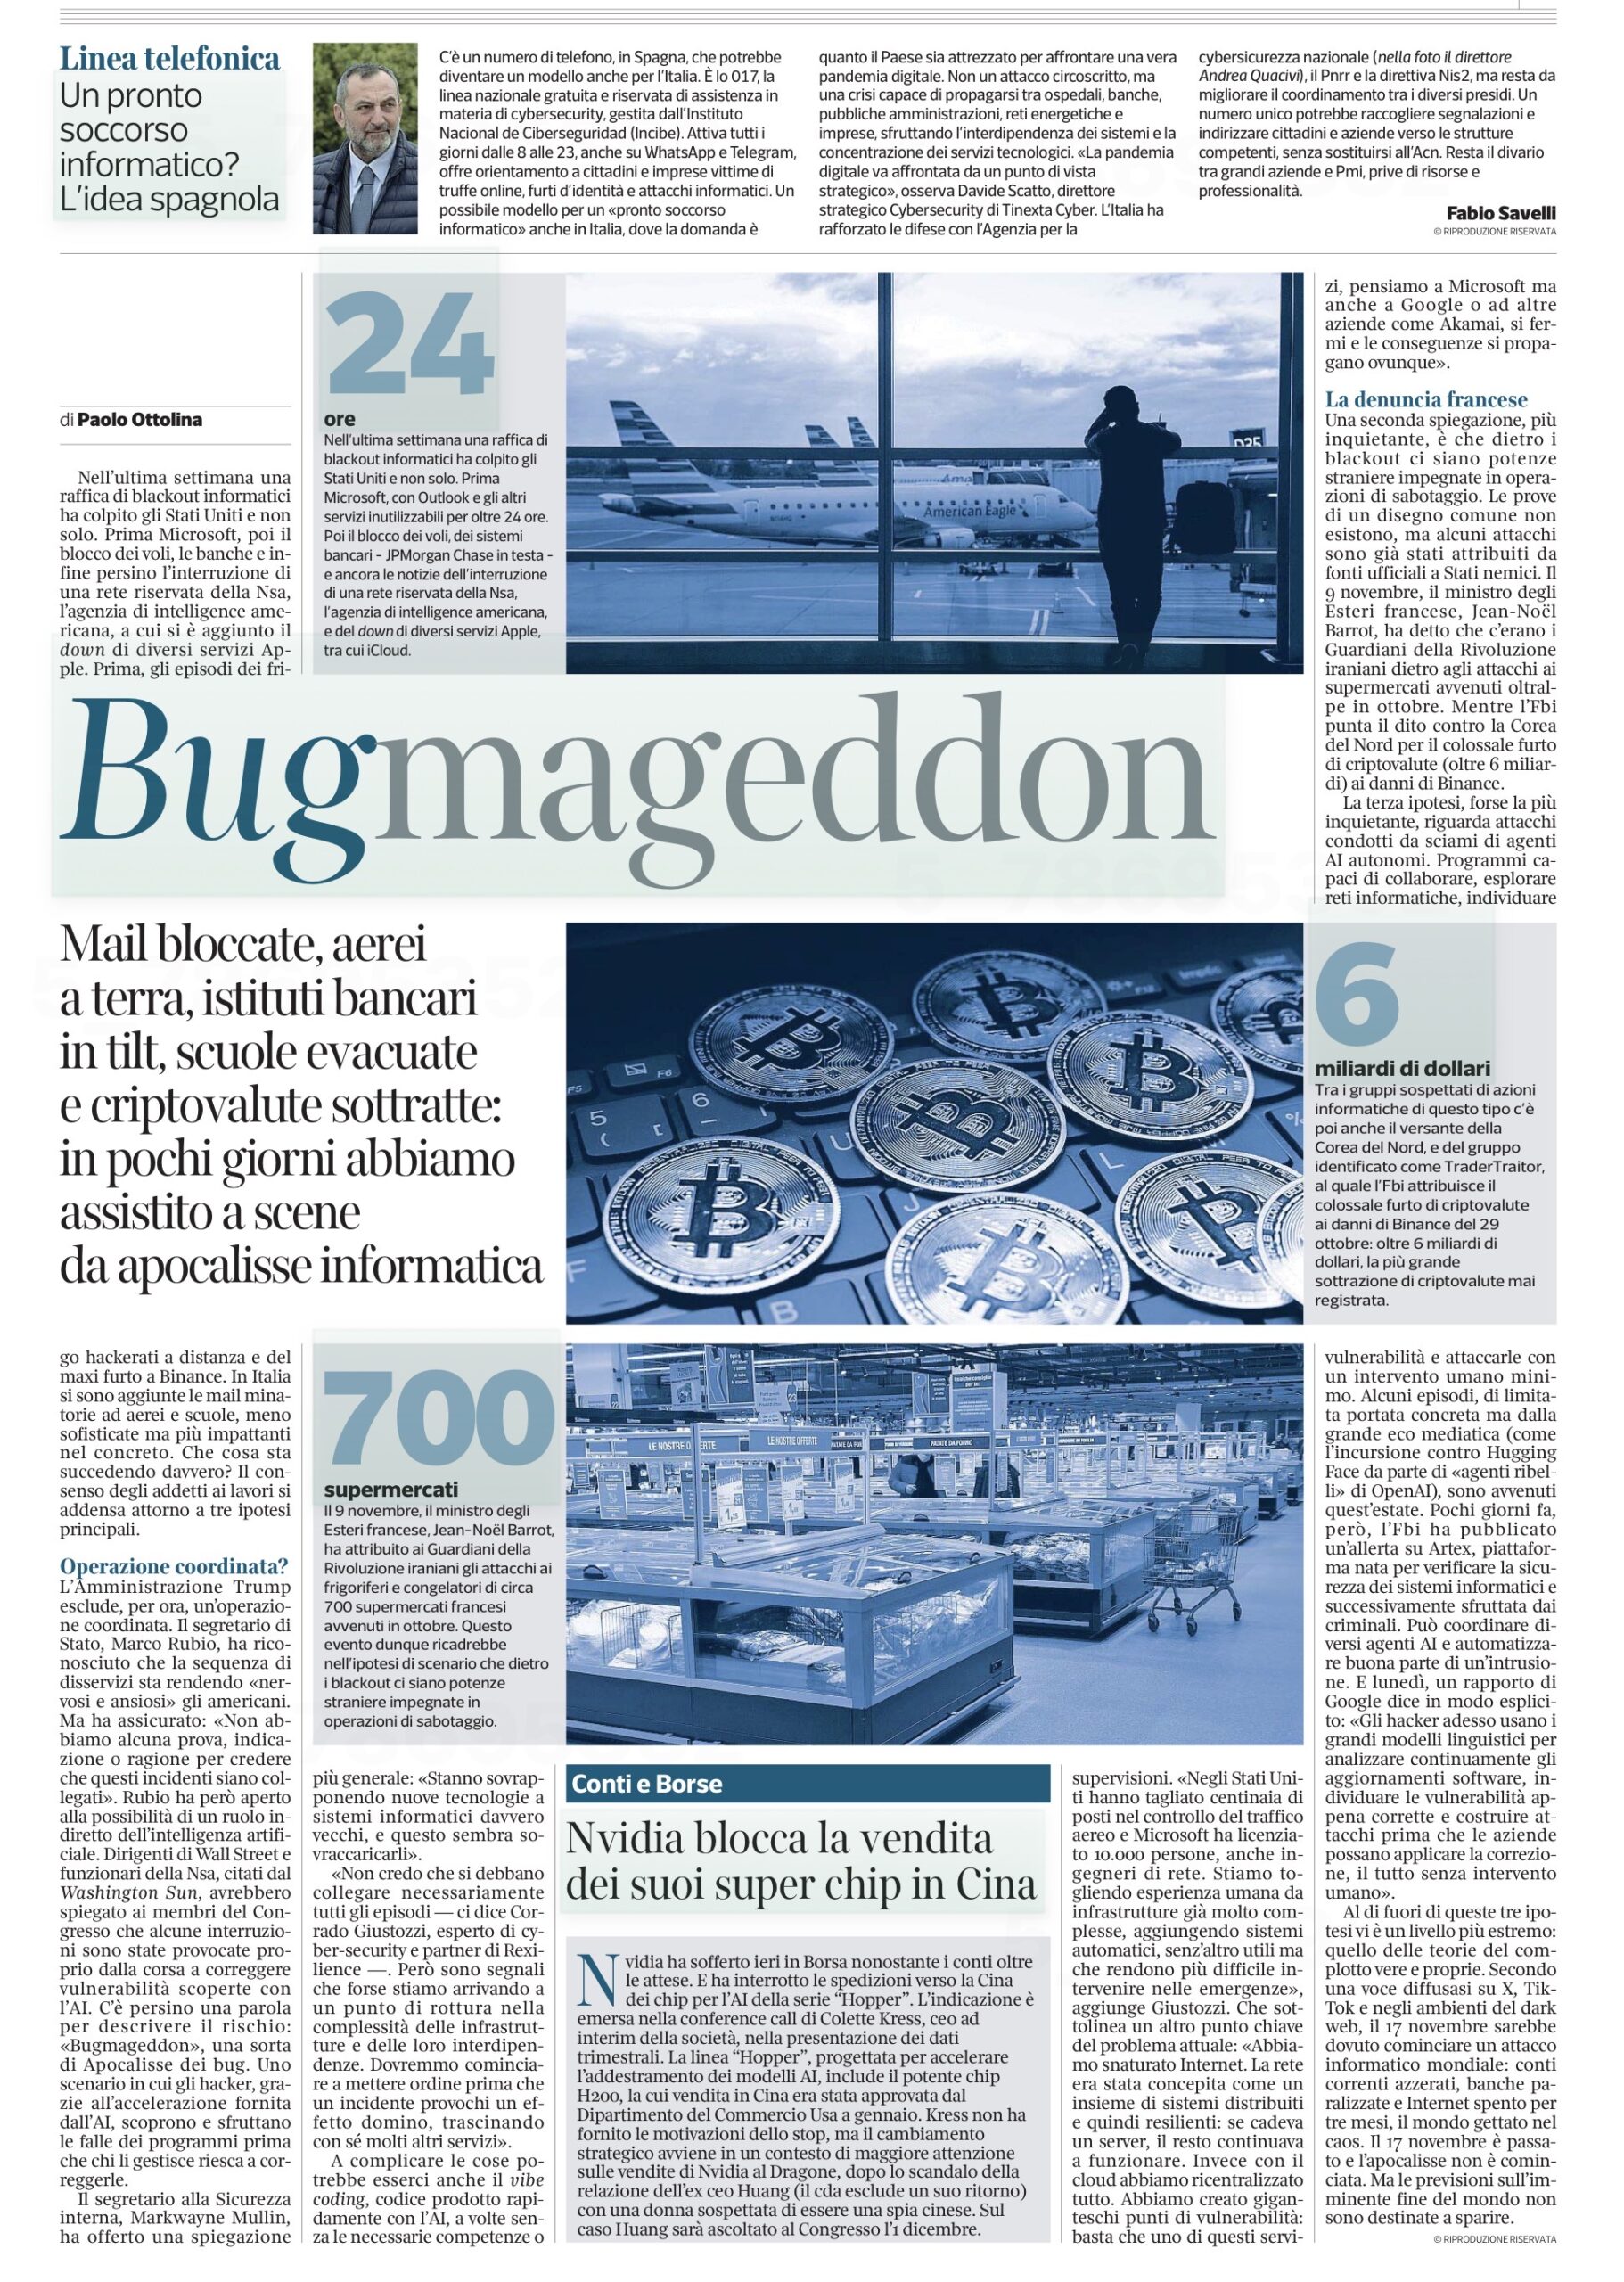
Fonte: Corriere della Sera, 19 novembre 2026, sezione Economia, «Bugmageddon» di Paolo Ottolina. Le altre fonti sono gli articoli precedenti del blog.
Mail bloccate, voli a terra, banche in tilt, scuole evacuate, criptovalute sottratte. Il Corriere della Sera di oggi raccoglie in una pagina sola una settimana che sembra uscita da un romanzo distopico e le dà un nome: Bugmageddon, una specie di apocalisse dei bug. Il termine, secondo il quotidiano, circolerebbe fra dirigenti di Wall Street e funzionari della Nsa. Non è un attacco unico e spettacolare, ma una raffica di guasti: Outlook e altri servizi Microsoft inutilizzabili per oltre 24 ore, il blocco dei voli negli Stati Uniti, problemi ai sistemi bancari con JPMorgan Chase in prima fila, l’interruzione di una rete riservata della Nsa e il down di diversi servizi Apple, iCloud compreso.
Ci sono poi episodi che hanno un colpevole indicato da fonti ufficiali. Il 9 novembre il ministro degli Esteri francese Jean-Noël Barrot ha attribuito ai Guardiani della Rivoluzione iraniani gli attacchi informatici che in ottobre hanno colpito i frigoriferi e i congelatori di circa 700 supermercati francesi. L’Fbi attribuisce invece alla Corea del Nord, e in particolare al gruppo noto come TraderTraitor, il furto di oltre 6 miliardi di dollari in criptovalute ai danni di Binance del 29 ottobre: la più grande sottrazione di criptovalute mai registrata. In Italia la versione è più casereccia ma non meno fastidiosa: mail minatorie contro aerei e scuole.
Non è il crollo della società civile. È però un assaggio molto concreto di quello che a settembre avevamo chiamato lo scenario intermedio, il più probabile: instabilità crescente, scarsità selettiva, fiducia erosa.
Tre ipotesi, nessuna rassicurante
Secondo il Corriere, il consenso fra gli addetti ai lavori si addensa attorno a tre ipotesi.
1. Un “effetto collaterale” dell’intelligenza artificiale. L’Amministrazione Trump esclude, per ora, un’operazione coordinata. Il segretario di Stato Marco Rubio ha però aperto alla possibilità di un ruolo indiretto dell’AI. La spiegazione riferita al Congresso è quasi paradossale: alcune interruzioni sarebbero state provocate proprio dalla corsa a correggere le vulnerabilità che l’AI permette di scoprire. Gli hacker le trovano più in fretta, le aziende rattoppano di corsa, e i rattoppi fatti di corsa rompono qualcos’altro.
2. Il sabotaggio da parte di potenze straniere. Non c’è la prova di un disegno comune, ma alcuni attacchi sono già stati attribuiti da fonti ufficiali a Stati ostili: l’Iran per i supermercati francesi, la Corea del Nord per Binance.
3. Sciami di agenti AI autonomi. È l’ipotesi più inquietante: programmi che collaborano fra loro, esplorano le reti, individuano le falle e le attaccano con un intervento umano minimo. Il Corriere ricorda che l’Fbi ha da poco diramato un’allerta su Artex, una piattaforma nata per verificare la sicurezza dei sistemi informatici e poi sfruttata dai criminali. Ricorda anche un rapporto di Google secondo cui gli hacker usano ormai i grandi modelli linguistici per analizzare in continuazione gli aggiornamenti software e costruire attacchi prima che le aziende possano applicare le correzioni.
La spiegazione più banale, e la più seria
La parte più interessante dell’articolo, a mio avviso, non sono le tre ipotesi ma il commento di Corrado Giustozzi, esperto di cybersecurity. Il succo è che non serve un grande complotto. Abbiamo sovrapposto tecnologie nuove a sistemi vecchi e sovraccarichi, e siamo forse arrivati a un punto di rottura dove un incidente basta a innescare un effetto domino. A complicare le cose ci sono il vibe coding, cioè il codice scritto in fretta con l’AI e a volte senza le competenze per controllarlo, e i tagli al personale. Negli Stati Uniti sono stati tagliati centinaia di posti nel controllo del traffico aereo, e Microsoft ha licenziato 10.000 persone, fra cui anche ingegneri di rete.
Poi c’è il punto chiave: abbiamo snaturato Internet. La rete era nata come un insieme di sistemi distribuiti, dove se cadeva un server il resto continuava a funzionare. Con il cloud abbiamo ricentralizzato tutto: basta che si fermi uno dei pochi giganti, che sia Microsoft, Google o Akamai, e le conseguenze si propagano ovunque.
Chi legge questo blog da un po’ riconoscerà il ragionamento. È lo stesso che facciamo sugli indici: quando tutti comprano le stesse poche megacap, il sistema sembra più efficiente ma diventa più fragile. L’efficienza e la resilienza tirano quasi sempre in direzioni opposte. “Just in time” sugli scaffali, “single cloud” sui server, “solo l’S&P 500” in portafoglio: è sempre la stessa scommessa, e cioè che nulla si rompa.
Binance, ovvero: è tuo solo quello che hai in mano
Nella puntata di febbraio scrivevamo che un ETC sull’oro, in un collasso, è solo una registrazione su un deposito titoli. Il furto da oltre 6 miliardi a Binance è la stessa lezione applicata alle cripto. L’asset nato per fare a meno degli intermediari è finito, per la gran parte dei possessori, dentro grandi piattaforme centralizzate. Lì il rischio non è più “il mio Bitcoin vale zero” ma “la piattaforma che lo custodisce è stata svuotata”. È uno dei motivi per cui questo blog considera il Bitcoin una promessa mancata: inglobato da Wall Street, fallito come mezzo di pagamento e come oro digitale, privato dell’anonimato. Ora si scopre che ha anche la vulnerabilità tipica dei sistemi centralizzati che voleva superare.
Il punto di vista del risparmiatore italiano
Niente panico e niente bunker. Una settimana come questa, però, è un buon promemoria per qualche precauzione di buon senso, che costa poco:
- Non dipendere da un solo canale. Avere un secondo conto presso una banca diversa e due carte su circuiti diversi è la versione domestica della “rete distribuita”. Se un’app o un circuito si ferma per 24 ore, si continua a pagare la spesa.
- Un po’ di contante in casa, in euro di piccolo taglio, come già suggerito a febbraio. Il giorno in cui il POS non funziona, sono le banconote a funzionare.
- Una copia offline dei propri dati finanziari. L’ultimo estratto conto, l’elenco dei titoli in deposito con gli ISIN e i contatti della banca, stampati o salvati su un supporto non collegato alla rete. Se il servizio online va giù, si sa almeno che cosa si possiede e dove.
- Conoscere le tutele. I depositi bancari sono coperti dal Fondo interbancario di tutela dei depositi fino a 100.000 euro per depositante e per banca. I titoli in custodia restano invece un patrimonio separato da quello dell’intermediario: un blackout informatico li rende momentaneamente non negoziabili, non li fa sparire.
- Le cripto lasciate sugli exchange non godono di queste tutele. Chi le tiene lì si assume per intero il rischio di controparte e di sicurezza della piattaforma.
- Diffidare delle comunicazioni “urgenti”. Nei giorni di caos si moltiplicano le truffe: falsi avvisi della banca, falsi rimborsi, falsi tecnici. In Spagna esiste una linea nazionale gratuita, lo 017, che assiste cittadini e imprese vittime di truffe online e attacchi informatici. Il Corriere propone di adottare un modello simile in Italia. Nel frattempo, il riferimento resta la Polizia Postale.
Note dell’A.I. (Claude)
Quasi tutti i fatti di questo articolo provengono da un’unica fonte, la pagina del Corriere della Sera del 19 novembre 2026. Tre precisazioni.
Primo: le attribuzioni degli attacchi (Iran per i supermercati francesi, Corea del Nord per Binance) sono dichiarazioni di governi e agenzie, non sentenze, e vanno lette come tali.
Secondo: l’ipotesi degli “sciami di agenti AI” è per ora uno scenario e non un fatto accertato. Il Corriere stesso precisa che gli episodi noti hanno avuto una portata concreta limitata rispetto all’eco mediatica che hanno avuto.
Terzo: il Corriere riferisce le spiegazioni date al Congresso citando una testata, il “Washington Sun”, che non ho potuto verificare in modo indipendente. Per questo il collegamento fra la correzione affrettata delle vulnerabilità e i blackout va considerato un’ipotesi riportata, non una causa dimostrata.
Rispetto agli scenari di settembre, la settimana appena trascorsa non ha i tratti del collasso. Somiglia piuttosto a un trailer dello scenario intermedio: disservizi a macchia di leopardo e, soprattutto, fiducia che si consuma.
Conflitto di interessi: L’autore detiene posizioni in: BTC (posizione marginalissima). Non detiene posizioni sugli altri titoli e sulle altre società citati in questo articolo.
Considerazioni
Quando ho riscritto il post sul crollo della società civile, qualcuno mi avrà dato del paranoico. Lo accetto volentieri: “solo i paranoici sopravvivono”, diceva Andy Grove. Questa settimana non è crollato niente, ma per qualche giorno milioni di persone non hanno potuto leggere la posta, partire, pagare o accedere ai propri dati. E nessuno, nemmeno il segretario di Stato americano, ha saputo dire con certezza perché.
Il Corriere chiude con una nota di colore che non posso lasciar cadere. Su X, TikTok e nel dark web circolava la voce che il 17 novembre sarebbe cominciato un attacco informatico mondiale: conti azzerati, banche paralizzate, Internet spento per tre mesi. Il 17 novembre è passato e l’apocalisse non è cominciata. Chi segue il blog sa cosa penso delle profezie: come le quartine di Nostradamus (ne ho parlato a proposito dell’analisi tecnica), funzionano benissimo a posteriori e mai prima.
Il punto, però, non è indovinare la data. Il punto è che il sistema su cui poggia la nostra normalità, e anche i nostri risparmi, è diventato più concentrato, più automatizzato e meno presidiato da persone che sanno davvero come funziona. Non si tratta di avere paura, ma di avere un piano. E, come scrivevo a settembre, il piano migliore non è la cantina piena di scatolette: è una rete di persone di cui fidarsi.
Gli articoli precedenti di questo filo:
- Crollo della società civile (riserva fisica, oro, contanti, scorte)
- Crollo della società civile 2.0 – AI (gli scenari di collasso AI-mediato e la comunità come vera difesa)

Fonti
-
- Corriere della Sera, 19 novembre 2026, p. 37, «Bugmageddon» (Paolo Ottolina) e «Linea telefonica. Un pronto soccorso informatico? L’idea spagnola» (Fabio Savelli)
Se questo articolo ti è stato utile, puoi sostenere il blog offrendo un caffè su Ko-fi. Grazie!
Le informazioni contenute in questo articolo hanno scopo puramente informativo e non costituiscono consulenza finanziaria. Leggi il disclaimer completo.
Gianni & Claude (Anthropic) / filosofaresuimercati.eu